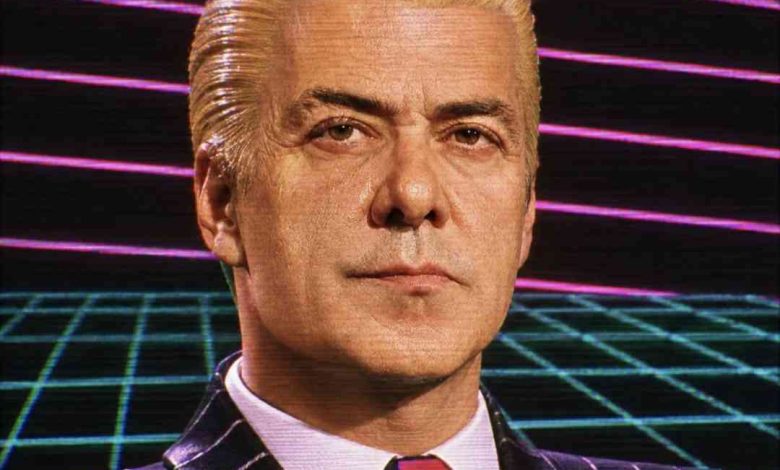


Na madrugada de 15.11.2026, o site da ASAE sofreu um defacement: a página foi substituída por uma imagem gerada por IA de uma figura semelhante a José Sócrates, com a mensagem “Hacked by José Sócrates”.
Ao fim da tarde, a CpC confirmou que a mesma imagem esteve, e continua, alojada num site secundário de uma organização ligada ao Estado português, num ficheiro colocado no próprio dia do ataque. Há, portanto, pelo menos dois sistemas públicos comprometidos. Essa organização já foi avisada pela CpC, juntamente com o CERT.PT e a empresa que gere a plataforma afetada.

Na nossa análise sumária a estas duas ocorrências não encontrámos provas de furto de dados. Mas o site da ASAE alojava, na mesma aplicação, o formulário de denúncias, uma Área Reservada com acesso por utilizador e palavra-passe e, pelo menos até 2025 (segundo o Arquivo.pt), a receção de folhas de reclamação digitalizadas. Estão potencialmente expostos dados de denunciantes, denunciados, testemunhas e reclamantes, e credenciais que, se reutilizadas, podem abrir portas a outros sistemas do Estado.
A imagem do defacement da ASAE reproduz a estética de Max Headroom, símbolo do sequestro de sinal televisivo de 1987 em Chicago, cujos autores nunca foram identificados: uma escolha coerente com o objetivo de tomar um canal oficial para nele difundir uma mensagem de protesto.
A CpC recomenda à ASAE a realização de uma análise forense urgente e a reconstrução do sistema numa plataforma mais segura, com autenticação multifator (MFA), que não era visível no acesso à Área Reservada; o envio de notificação ao CNCS e à CNPD; a presunção do pior cenário possível; e a coordenação central pelo CNCS, tratando os ataques de novembro (ASAE, PSP, IHRU e o segundo sistema identificado pela CpC) como um possível incidente único.
O que conseguimos apurar
A página da ASAE foi substituída por uma imagem gerada por IA (segundo a verificação de marca de água SynthID, com o ChatGPT) de uma figura semelhante a José Sócrates, com a mensagem “Hacked by José Sócrates” e uma frase de protesto contra a desigualdade na aplicação da lei. À hora de almoço a imagem tinha sido retirada, mas o site continuava indisponível. Não é ainda conhecida comunicação oficial da ASAE e, às 20h10 de 15 de novembro de 2026, o site da ASAE continuava indisponível.
Este é o terceiro incidente deste tipo em organismos públicos no mesmo mês, depois do serviço online de Segurança Privada da PSP e do site do IHRU.
O que é realmente grave em mais um incidente na infraestrutura digital do Estado Português
O caso da ASAE insere-se numa sequência de incidentes em sistemas públicos:
1. PSP (início de novembro de 2026): na página do serviço online de Segurança Privada; a PSP acionou o CNCS.
2. IHRU (novembro de 2026): fotografias do site substituídas por uma imagem alusiva às acampadas pelo direito à habitação.
3. Segurança Social (novembro de 2022): “intrusão intencional e maliciosa” na rede; a violação de dados foi notificada à CNPD a 20 de novembro, mas o instituto continuou a afirmar publicamente não haver evidência de acesso a dados; mais tarde foi revelado que os nomes de 14 mil trabalhadores foram expostos. Em janeiro de 2025, o IBAN de pelo menos seis mil beneficiários foi alterado sem o seu conhecimento na Segurança Social Direta, com desvio de verbas.
4. Chave Móvel Digital (outubro de 2026): Houve alertas para SMS fraudulentos em nome da CMD para obter dados e códigos; as autoridades de cibersegurança acompanham a situação. Não se trata de intrusão nos sistemas, mas mostra como a confiança nos serviços digitais do Estado é explorada.
O traço comum, na leitura da CpC, é que os atacantes entram pelos pontos menos cuidados: sites institucionais com componentes de 2021 e sites secundários de organizações públicas. São sistemas que raramente são prioridade, mas que estão ligados a dados e redes que o são.
O hack dentro do hack: um segundo sistema comprometido
Às 19:40 de 15.11.2026, a CpC confirmou que a imagem do ataque à ASAE estava publicamente acessível num site secundário de uma importante organização ligada ao Estado português. O ficheiro foi colocado no servidor no próprio dia do ataque e continuava acessível ao final da noite. A CpC limitou-se a consultar o ficheiro, sem qualquer outra interação com esse sistema.
É muito provável que os atacantes tenham conseguido escrever ficheiros nesse servidor. Quem escreve ficheiros num servidor web pode, em regra, colocar também código executável, e isso é um risco de outra dimensão, que merece atenção urgente.
Por razões de segurança, e enquanto o sistema não for corrigido, a CpC não identifica publicamente a organização nem o sistema em causa. A organização foi avisada, com conhecimento ao CERT.PT e à empresa que gere a plataforma, e foram-lhe transmitidos todos os elementos técnicos apurados e recomendações de mitigação. A CpC voltará a este ponto quando o risco estiver mitigado.
O que ainda não sabemos:
a) Qual foi a porta de entrada nos dois sistemas.
b) Se houve acesso a dados pessoais.
c) Se os ataques à ASAE, à PSP, ao IHRU e ao segundo sistema identificado estão relacionados (pela tipologia e semântica, é provável).
d) Se houve notificação ao CNCS e à CNPD.
Curiosidade: a imagem (uma referência cruzada a “Max Headroom”)
A imagem reproduz a estética de Max Headroom (cabelo platinado penteado para trás, fato às riscas, fundo de grelha em néon), personagem televisiva britânica de 1985, apresentada como “o primeiro apresentador gerado por computador”, mas que era, de facto, o ator Matt Frewer caracterizado. Nasceu num telefilme cyberpunk sobre uma inteligência artificial que vive nos sinais de televisão e satiriza o poder mediático. Recordemos ainda que a 22.11.1987, um desconhecido mascarado de Max Headroom sequestrou o sinal de duas televisões de Chicago (WGN-TV e WTTW). Os autores nunca foram identificados. O episódio tornou-se símbolo da pirataria de sinal televisivo em meios alternativos e contestatários.
Os atacantes não explicaram a escolha desta imagem em particular, mas, na leitura da CpC, a referência sugere:
a) sequestro de um canal oficial para difundir uma mensagem de protesto: o defacement é a versão atual da intrusão de sinal;
b) afirmação de anonimato e de impunidade, com ironia acrescida quando o alvo é uma autoridade de fiscalização;
c) sátira ao poder, reforçada pela figura de um antigo primeiro-ministro e pela mensagem sobre “quem rouba milhões”;
d) uma inversão irónica: Max Headroom fingia ser uma IA; a imagem de 2026 foi mesmo gerada por IA;
e) é provável que, em breve, surja uma reivindicação de autoria, comportamento típico de operações de defacement.
Que dados pessoais (RGPD) podem ter sido comprometidos?
(trata-se de exposição potencial, não de acessos confirmados)
Denúncia Eletrónica: identificação e contactos do denunciante (quando não anónimo), da entidade ou pessoa denunciada e de testemunhas, descrição de factos por vezes criminosos e anexos.
Área Reservada: utilizadores (provavelmente trabalhadores ou colaboradores da ASAE), as suas palavras-passe (ou as suas versões cifradas) e sessões persistentes. As mesmas palavras-passe podem estar a ser usadas noutros serviços.
“Submeter Reclamação”: se ativa e se os ficheiros ficavam no servidor, folhas digitalizadas com nome e morada do reclamante e o texto da reclamação.
Livro de Reclamações Eletrónico (indireta): a plataforma não foi afetada, mas reencaminha reclamações para a ASAE com nome, NIF, documento de identificação e morada. Se forem acessíveis a partir do servidor comprometido, ficam em risco. Além disso, um site comprometido pode trocar a ligação para livroreclamacoes.pt por uma página falsa que recolha esses dados.
Recolha silenciosa: código inserido nas páginas pode copiar em tempo real o que é escrito nos formulários, mesmo sem acesso à base de dados.
O que está em risco neste momento
Um defacement prova a capacidade para alterar o site, mas não o acesso a dados. Mas, até prova em contrário, deve trabalhar-se com o cenário mais grave:
a) exposição de denunciantes a retaliações, num contexto em que a Lei n.º 93/2021 faz da confidencialidade da sua identidade um pilar da proteção legal;
b) recolha silenciosa de denúncias e credenciais antes do ataque visível;
c) reutilização de credenciais roubadas noutros serviços;
d) movimento lateral para as redes internas das organizações afetadas;
e) phishing em nome da ASAE;
f) indisponibilidade do canal de denúncias.
8. Recomendações da CpC
À ASAE:
a) manter o site offline até à análise forense e reconstruí-lo a partir de base limpa e totalmente nova;
b) apurar onde ficam guardadas as denúncias, por quanto tempo e se estão cifradas, e verificar a integridade das páginas de formulário antes do ataque;
c) notificar a CNPD em 72 horas (art. 33.º RGPD) e os titulares se o risco for elevado (art. 34.º); notificar o CNCS nos termos do DL n.º 125/2025, se aplicável; confirmar publicamente as notificações;
d) informar os denunciantes afetados, se se confirmar acesso;
e) esclarecer o estado de “Submeter Reclamação” e verificar as ligações para o Livro de Reclamações Eletrónico, com a DGC e a INCM;
f) renovar credenciais da Área Reservada e exigir autenticação multifator;
g) separar o canal de denúncias do site institucional;
h) atualizar a plataforma e os componentes de terceiros (há recursos de 2021 e o AddThis, descontinuado em 2023);
i) divulgar canais alternativos para denúncias.
À organização responsável pelo segundo sistema e à empresa que gere a plataforma: As recomendações foram transmitidas diretamente, com conhecimento ao CERT.PT.
Ao Governo e ao CNCS:
a) tratar os incidentes de novembro como um incidente multi-entidade, com coordenação central;
b) verificar se os ataques de novembro partilham vetor comum e alertar os organismos que usem a mesma solução;
c) identificar todas as plataformas usadas nos sites da Administração Pública, incluindo os sites secundários;
d) fixar requisitos mínimos para formulários que recolham dados sensíveis;
e) exigir monitorização contínua de defacement;
f) garantir transparência pós-incidente.
g) generalizar e tornar padrão a autenticação MFA por chave móvel digital em todos os serviços digitais do Estado.
Aos cidadãos:
a) quem denunciou à ASAE pelo site deve estar atento a contatos inesperados que revelem conhecimento da denúncia;
b) desconfiar de mensagens em nome da ASAE;
c) aceder ao Livro de Reclamações Eletrónico escrevendo diretamente através do URL livroreclamacoes.pt;
d) operadores que enviaram folhas digitalizadas devem guardar comprovativos;
e) quem tem conta na Área Reservada e reutiliza a palavra-passe deve alterá-la noutros serviços.
Nota final:Um defacement é muitas vezes visto como vandalismo simbólico, mas prova sempre que alguém controlou, pelo menos em parte, um sistema público. Na ASAE, esse sistema é também o canal de quem denuncia confiando na confidencialidade. A descoberta da imagem num segundo sistema ligado ao Estado mostra que o incidente é maior do que parece: não é um ataque, são pelo menos dois (!) e que o segundo tem potencial para ser ainda mais grave. A CpC continuará a acompanhar ambos os incidentes.